Domain hbtc.de kaufen?
Wir ziehen mit dem Projekt
hbtc.de um.
Sind Sie am Kauf der Domain
hbtc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hbtc.de kaufen?
Wie kann Ransomware vom iPhone auf den Server über Exchange übertragen werden?
Ransomware kann nicht direkt vom iPhone auf den Server über Exchange übertragen werden. Ransomware ist in der Regel eine Schadsoftware, die auf einem Computer oder Server installiert wird. Es ist jedoch möglich, dass ein infiziertes iPhone über Exchange eine E-Mail mit einem schädlichen Anhang an den Server sendet, der dann die Ransomware enthält. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, um solche Angriffe zu verhindern, wie zum Beispiel das Aktualisieren von Software und Apps, das Herunterladen von Inhalten aus vertrauenswürdigen Quellen und das Vermeiden verdächtiger E-Mails oder Anhänge. **
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BoD – Books on Demand Bitcoin, Blockchain und KryptoassetsDie Blockchain wird als Innovation des Jahrzehnts gehandelt und hat das Potential die Welt auf ähnliche Weise zu verändern, wie dies das Aufkommen des Internets tat. Dieses Buch beinhaltet sämtliche Informationen, die zum Verständnis dieser faszinierenden Technologie benötigt werden. Der interdisziplinäre Blickwinkel und die fachliche Vollständigkeit sorgen dafür, dass das Buch für Neueinsteiger und Fortgeschrittene gleichermaßen interessant und lesenswert ist. Damit wird es zur unverzichtbaren Lektüre für alle, die sich mit dem Thema auseinandersetzen möchten.6,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wang, Xiaowei: Blockchain HühnerfarmBlockchain Hühnerfarm , In ihren klugen Reportagen untersucht Xiaowei Wang die politischen und sozialen Folgen des Einsatzes modernster Informationstechnologien im ländlichen China. Von Schweinezüchtern, die Künstliche Intelligenz einsetzen, um das perfekt gezüchtete, gemästete und geschlachtete Tier zu erzeugen, über Hühnerfarmen, die mit Hilfe der Blockchain die Qualität von Lieferketten sicherstellen wollen, bis hin zu den disruptiven Fälschungen von Luxuswaren in entlegenen E-Commerce-Dörfern: Auf Basis direkter Gespräche mit den Menschen vor Ort gibt Blockchain Hühnerfarm ebenso verstörende wie erhellende Einblicke in einen sich fern der bekannten Metropolen längst rasant digitalisierenden Raum. Zudem wird klar: Die Vorstellung von rückständiger Provinz und fortschrittlicher Stadtbevölkerung entbehrt jeder Grundlage, vielmehr führen die Anpassungsstrategien auch kleinster Betriebe vor Augen, wie das Ineinanderwirken von Nahrungsmittelproduktion und Informationstechnologie zu völlig neuen Umwelten führt. Wangs kritisch reflektierte Feldforschungen werfen von den scheinbar hintersten Winkeln des globalen Dorfs aus einen weiten Blick auf die Zukunft auch unserer Lebensräume. , Sonstige > Motorkühlung , Erscheinungsjahr: 202305, Produktform: Kartoniert, Autoren: Wang, Xiaowei, Übersetzung: Schulz, Sabine, Seitenzahl/Blattzahl: 263, Keyword: Digitalisierung; Globale Ökologie; Globalisierung; Landwirtschaft; Reportagen; Zukunft, Fachschema: China / Politik, Zeitgeschichte, Recht, Fachkategorie: Wissenschaft, Technologie und Gesellschaft , Region: China, Thema: Verstehen, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Reportagen und journalistische Berichterstattung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diaphanes Verlag, Verlag: Diaphanes Verlag, Verlag: Diaphanes, Länge: 220, Breite: 144, Höhe: 26, Gewicht: 290, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **

Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
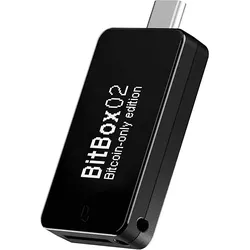
BITBOX 02 Bitcoin-only Krypto Hardware WalletBitBox02 Bitcoin-only Edition - Schweizer Bitcoin Hardware-Wallet - Sichere Nutzung und Verwahrung von Bitcoin mit Schweizer Zuverlässigkeit. Fokussiert auf Bitcoin, denn “Bitcoin-only” bedeutet weniger Code und eine reduzierte Angriffsfläche. Mit der BitBoxApp-Software (für Windows, Mac, Linux und Android) bietet die BitBox02 eine All-in-One-Lösung, um deine Bitcoin sicher und einfach zu verwalten, sie langfristig zu sichern, und täglich unbesorgt zu verwenden. Die BitBoxApp nimmt neue Benutzerinnen und Benutzer an die Hand. Die Einrichtung der BitBox02 dauert nur ein paar Minuten, inklusive Backup auf der mitgelieferten microSD-Karte. Die in der BitBoxApp eingebaute Benutzerhilfe beantwortet häufige Fragen. Die BitBox02 ist intuitiv zu bedienen. Der helle und detailreiche Bildschirm zeigt alle relevanten Informationen zur einfachen Überprüfung. Und es gibt keine klobigen Tasten: Die Touch-Sensoren ermöglichen eine intuitive und effiziente Bedienung. Auch für fortgeschrittene Nutzer ist die BitBox02 eine gute Wahl: Sie lässt sich einfach mit deinem eigenen Bitcoin-Node verbinden, ermöglicht granulare Kontrolle durch "Coin Control", erlaubt ein handschriftliches Backup durch Wiederherstellungwörter und kann via Tor-Netzwerk kommunizieren. In Kombination mit unabhängigen Wallets wie Electrum oder Sparrow bleiben auch für Power-User kaum Wünsche offen. Die sichere Dual-Chip-Architektur ist eine Innovation von Shift Crypto und spiegelt die Werte des Schweizer Open-Source-Sicherheitsunternehmen wider. Diese Architektur ermöglicht die Verwendung dedizierter Sicherheits-Hardware zur physischen Gerätesicherung (Secure Chip) zusammen mit vollständig quelloffener Software (Open Source). Mit ihrem kleinen Formfaktor und ohne sichtbaren Bildschirm im ausgeschalteten Zustand ist die BitBox02 zudem ein sehr diskretes Gerät. Qualität und Privatsphäre, Made in Switzerland. Die BitBox02 ist in zwei Versionen erhältlich: Die "Multi" Edition unterstützt verschiedene Kryptowährungen und Token und kann zudem als Second-Factor-Authentifikator verwendet werden. Die "Bitcoin-only" Edition verfügt über eine radikal fokussierte Firmware: weniger Code bedeutet weniger Angriffsfläche, was die Sicherheit bei der Ausschliesslichen speicherung von Bitcoin weiter verbessert.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BoD – Books on Demand Bitcoin, Blockchain und KryptoassetsDie Blockchain wird als Innovation des Jahrzehnts gehandelt und hat das Potential die Welt auf ähnliche Weise zu verändern, wie dies das Aufkommen des Internets tat. Dieses Buch beinhaltet sämtliche Informationen, die zum Verständnis dieser faszinierenden Technologie benötigt werden. Der interdisziplinäre Blickwinkel und die fachliche Vollständigkeit sorgen dafür, dass das Buch für Neueinsteiger und Fortgeschrittene gleichermaßen interessant und lesenswert ist. Damit wird es zur unverzichtbaren Lektüre für alle, die sich mit dem Thema auseinandersetzen möchten.6,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann Ransomware vom iPhone auf den Server über Exchange übertragen werden?
Ransomware kann nicht direkt vom iPhone auf den Server über Exchange übertragen werden. Ransomware ist in der Regel eine Schadsoftware, die auf einem Computer oder Server installiert wird. Es ist jedoch möglich, dass ein infiziertes iPhone über Exchange eine E-Mail mit einem schädlichen Anhang an den Server sendet, der dann die Ransomware enthält. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, um solche Angriffe zu verhindern, wie zum Beispiel das Aktualisieren von Software und Apps, das Herunterladen von Inhalten aus vertrauenswürdigen Quellen und das Vermeiden verdächtiger E-Mails oder Anhänge. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Wang, Xiaowei: Blockchain HühnerfarmBlockchain Hühnerfarm , In ihren klugen Reportagen untersucht Xiaowei Wang die politischen und sozialen Folgen des Einsatzes modernster Informationstechnologien im ländlichen China. Von Schweinezüchtern, die Künstliche Intelligenz einsetzen, um das perfekt gezüchtete, gemästete und geschlachtete Tier zu erzeugen, über Hühnerfarmen, die mit Hilfe der Blockchain die Qualität von Lieferketten sicherstellen wollen, bis hin zu den disruptiven Fälschungen von Luxuswaren in entlegenen E-Commerce-Dörfern: Auf Basis direkter Gespräche mit den Menschen vor Ort gibt Blockchain Hühnerfarm ebenso verstörende wie erhellende Einblicke in einen sich fern der bekannten Metropolen längst rasant digitalisierenden Raum. Zudem wird klar: Die Vorstellung von rückständiger Provinz und fortschrittlicher Stadtbevölkerung entbehrt jeder Grundlage, vielmehr führen die Anpassungsstrategien auch kleinster Betriebe vor Augen, wie das Ineinanderwirken von Nahrungsmittelproduktion und Informationstechnologie zu völlig neuen Umwelten führt. Wangs kritisch reflektierte Feldforschungen werfen von den scheinbar hintersten Winkeln des globalen Dorfs aus einen weiten Blick auf die Zukunft auch unserer Lebensräume. , Sonstige > Motorkühlung , Erscheinungsjahr: 202305, Produktform: Kartoniert, Autoren: Wang, Xiaowei, Übersetzung: Schulz, Sabine, Seitenzahl/Blattzahl: 263, Keyword: Digitalisierung; Globale Ökologie; Globalisierung; Landwirtschaft; Reportagen; Zukunft, Fachschema: China / Politik, Zeitgeschichte, Recht, Fachkategorie: Wissenschaft, Technologie und Gesellschaft , Region: China, Thema: Verstehen, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Reportagen und journalistische Berichterstattung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diaphanes Verlag, Verlag: Diaphanes Verlag, Verlag: Diaphanes, Länge: 220, Breite: 144, Höhe: 26, Gewicht: 290, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Leon: BörseBörse , 1996: mit dem Börsengang der Deutschen Telekom beginnt eine neue Epoche. Eine Epoche voller Euphorie und Hysterie, voller Gier und Angst. Sie bringt Glücksritter hervor und Gescheiterte, Betrüger und leuchtende Ikonen. Der Bildband "Börse" nimmt Sie mit auf eine Zeitreise durch 25 Jahre Aktienkultur und ist eine Hommage an einen magischen Ort, an dem das Unmögliche möglich ist - Die Börse. , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20211118, Produktform: Leinen, Beilage: Schuber, Autoren: Müller, Leon, Redaktion: Förtsch, Bernd, Seitenzahl/Blattzahl: 248, Keyword: 25 Jahre; 9/11; Aktien; Aktienkultur; Aktienreport; Aktionär; Allianz; Amazon; Bernd Förtsch; Big Data; BioNtech; Börse; Börsengang; DER AKTIONÄR; Daimler; Depot; Deutsche Telekom; Dotcom; DowJones; Geld; Historie; Infineon; Internet of Things; Jubiläum; Jubiläumsabo; Lanxess; Leon Müller; Lucid Motors; Manchester United PLC; Mirati Therapeutics Inc; MongoDB, INc.; Munich Re; NEL; Netflix; Neuer Markt; Nutrien; OMV; PayPal; SFC Energy; Shop Apotheke Europe; Shopify; Subprime; Subprime-Krise; Varta; Vermögen; Westwing, Fachschema: Finanz, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Finanzen, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Plassen Verlag, Verlag: Plassen Verlag, Verlag: Plassen Verlag, Länge: 329, Breite: 241, Höhe: 34, Gewicht: 2046, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.